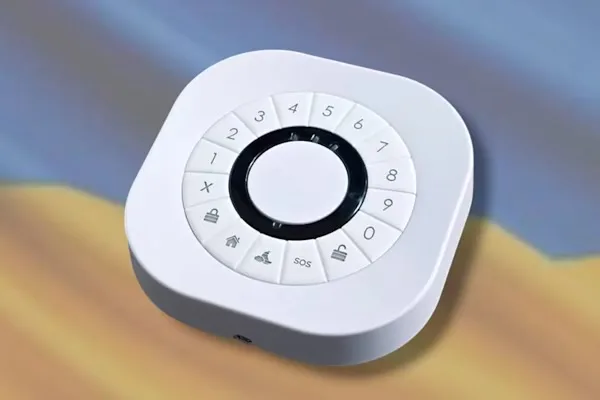
frient ha lanzado un teclado inteligente pensado para quienes quieren gestionar cerraduras y alarmas sin depender de un hub propietario ni de una suscripción mensual. El dispositivo combina un curioso teclado numérico circular con un lector RFID integrado, todo bajo el estándar Zigbee 3.0. Es un teclado con un enfoque poco convencional en el diseño físico, pero con una integración doméstica sólida y muy flexible una vez configurado. En este artículo repasamos el interior del aparato, los chips que lo gobiernan, cómo se comporta la detección de manipulación y, sobre todo, cómo se automatiza con códigos PIN y tarjetas RFID dentro de un ecosistema doméstico ya existente.
Quién está detrás del frient Intelligent Keypad
frient es la marca de consumo de Onics, un fabricante danés de electrónica doméstica que hasta hace poco operaba bajo el nombre Develco. Su catálogo incluye sensores de puerta y ventana, sensores de movimiento, sensores de vibración, sirenas, detectores de humo y contadores eléctricos, prácticamente todo bajo Zigbee. Esa apuesta cerrada por un único protocolo simplifica mucho la vida a quien ya tiene un coordinador Zigbee corriendo en casa, porque evita mezclar puentes y aplicaciones adicionales. El frient Intelligent Keypad no es un producto recién salido del horno, así que la pregunta relevante no es si funciona con Home Assistant. Funciona. La pregunta de verdad es cuánto trabajo hay que meter uno mismo para que el armado, el desarmado y el feedback visual y sonoro respondan tal y como promete la caja.
Por dentro: dos chips con tareas muy separadas
Al abrir la carcasa aparece una placa con 16 botones dispuestos en círculo alrededor de un anillo central, que es en realidad el lector RFID. Justo encima, cerca del logotipo de frient, hay una fila de leds indicadores para el estado general del dispositivo. El cerebro Zigbee es un Silicon Labs EFR32MG13, un SoC multiprotocolo con núcleo ARM Cortex-M4 a 32 bits que llega hasta los 40 MHz de reloj, con 512 KB de memoria flash y 64 KB de RAM; es compatible tanto con Zigbee como con Thread, y frient lo reutiliza en buena parte de su gama. La documentación completa del chip está disponible en el datasheet oficial de Silicon Labs. La parte RFID corre a cargo de un segundo chip independiente, un NXP MFRC630, un frontend NFC a 13,56 MHz especializado en leer tarjetas MIFARE y NTAG. Este segundo chip se comunica con el EFR32 por SPI y asume toda la carga de lectura de tarjetas, dejando al primero centrado exclusivamente en la parte Zigbee.
El teclado funciona con cuatro pilas AA, y en nuestra unidad de pruebas tanto Zigbee2MQTT como ZHA reportaron un 100% de batería nada más emparejarlo, con una lectura de voltaje de 6400 mV en Z2M. La estimación de autonomía ronda entre uno y dos años según el fabricante, aunque una cifra real solo se puede confirmar con semanas de uso continuado. La detección de manipulación merece un párrafo aparte porque está bien resuelta desde el punto de vista mecánico. La tapa trasera se sujeta con un único tornillo, y entre las dos hileras de pilas hay un interruptor de sabotaje que se activa en cuanto la tapa se separa del cuerpo. Hemos comprobado que el aviso llega tanto al atributo tamper de Zigbee2MQTT como al panel de diagnóstico de ZHA, y llega de forma prácticamente inmediata. Ojo con un detalle importante: la caja también incluye pegatinas de montaje como alternativa a los tornillos, y si se instala así, el interruptor de sabotaje deja de tener sentido, porque nada impide arrancar la carcasa entera de un tirón sin que salte ningún aviso.
Integración con Home Assistant: ZHA frente a Zigbee2MQTT
Aquí es donde el dispositivo se pone realmente interesante, porque las dos integraciones lo tratan de forma bastante distinta. El emparejamiento en sí es sencillo en ambos casos: basta con colocar las pilas para que el teclado entre en modo de emparejamiento automáticamente, y para reiniciarlo más adelante solo hay que mantener pulsado el botón oculto bajo la tapa durante unos 15 segundos con una horquilla o similar.
En ZHA, el teclado se identifica mediante un quirk específico, catalogado como zhaquirks.develco.intelligent_keypad, que genera directamente una entidad de tipo panel de alarma. Eso significa tener control_panel.alarm_arm_away, alarm_arm_home, alarm_arm_night y alarm_disarm listos para usarse desde cualquier automatización, script o tarjeta del panel, sin tener que montar lógica adicional. ZHA también expone entidades de diagnóstico para batería, identificación y sabotaje, y permite fijar un código maestro desde las opciones de configuración de la integración.
En Zigbee2MQTT el planteamiento es distinto. El dispositivo se identifica como el modelo Zigbee KEPZB-110, fabricante Develco, funciona como dispositivo final de batería y admite actualizaciones de firmware por aire. Aquí no hay panel de alarma nativo, sino un conjunto de atributos expuestos en el topic del dispositivo, entre ellos action, action_code, action_zone y action_transaction, además de battery, battery_low, tamper y voltage. Cada pulsación de botón o cada lectura de tarjeta publica uno de esos eventos de acción, y es responsabilidad de la automatización interpretar el número de transacción y responder en consecuencia. Sin ese número exacto de vuelta, el teclado no sabe a cuál de sus propias peticiones corresponde la confirmación recibida, y simplemente la ignora; eso sí, esa confirmación solo sirve para dar feedback visual y sonoro en el propio teclado, no es imprescindible para que la automatización funcione.
Automatizaciones con PIN y con RFID
La verdadera gracia de este teclado frente a un simple botón está en que cada código puede disparar algo completamente distinto. En Zigbee2MQTT, armar todas las zonas implica publicar un payload arm_mode con el modo arm_all_zones en el topic set del dispositivo, y el mismo patrón sirve para arm_day_zones, arm_night_zones y disarm. Como cada evento incluye el código introducido, se puede construir una automatización que arme la casa solo cuando se introduce un código concreto seguido de un modo determinado, o que dispare una notificación indicando qué miembro de la familia ha desarmado el sistema. La misma lógica aplica a las tarjetas RFID: el lector está siempre activo, a diferencia del teclado numérico, así que basta con acercar la tarjeta para que se lea al instante. Para capturar el identificador de una tarjeta por primera vez hay que escanearla y pulsar el botón de desarmar; el código aparece entonces en los registros de Zigbee2MQTT o en el explorador MQTT de Home Assistant, listo para copiarlo en la condición de la automatización.
Para quien busque algo más completo que un puñado de automatizaciones sueltas, la integración recomendada por la comunidad es Alarmo, que sincroniza el estado en ambas direcciones entre el teclado y la entidad de panel de alarma. Existen blueprints comunitarios ya preparados tanto para Zigbee2MQTT como para ZHA que hacen ese trabajo sin necesidad de escribir la lógica desde cero, y con ellos armar o desarmar desde el teclado actualiza Alarmo, y hacerlo desde el móvil o el panel actualiza a su vez los leds y el zumbador del teclado durante los tiempos de entrada y salida.
Reflexiones finales
Lo mejor de este teclado es precisamente lo que no tiene: nube obligatoria, hub propietario cerrado ni cuota de suscripción. Habla directamente con ZHA y con Zigbee2MQTT, y eso ya lo coloca por delante de buena parte de los teclados que hemos visto pasar por análisis similares en el sector. La disposición circular de los botones puede desconcertar al principio a quien viene de un teclado numérico clásico en rejilla, pero es un ajuste menor que se supera en un par de usos. Lo que de verdad marca la diferencia es la flexibilidad: al exponer cada pulsación y cada lectura como un evento independiente, cualquier código o tarjeta puede convertirse en un disparador propio dentro de Home Assistant, mucho más allá de los cuatro modos impresos en la carcasa. Para quien ya tenga un coordinador Zigbee funcionando en casa, es de los pocos periféricos de control de acceso que se integran sin fricciones y sin ceder el control a un tercero.
 1