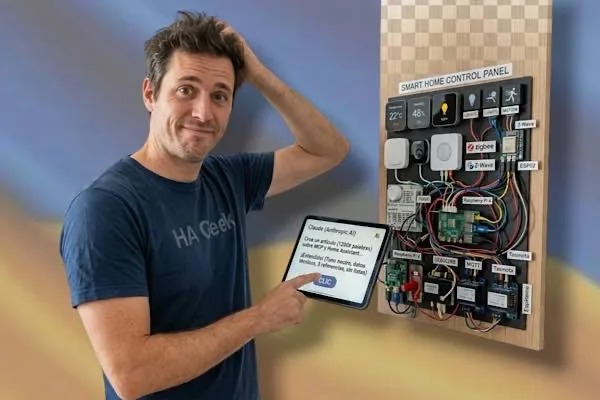
Home Assistant ha simplificado la conexión con asistentes de IA. Su servidor MCP oficial se activa con un único interruptor. Permite que Claude lea y controle los dispositivos que el usuario decida exponer. Un análisis publicado en XDA Developers lo ha puesto a prueba con 23 herramientas disponibles: cuatro de solo lectura y 19 de escritura, todas con aprobación previa por defecto. El sistema no muestra registros, historial ni ajustes. Tampoco crea automatizaciones por su cuenta. Esa limitación es deliberada y reduce riesgos. Detrás de todo está MCP, el protocolo que Anthropic presentó a finales de 2024 y que hoy funciona como lengua común entre servicios. Repasamos cómo se configura, qué puede hacer Claude en casa, qué protocolo lo hace posible y qué precauciones conviene tomar.
Un interruptor y una dirección
Conectar Home Assistant con un asistente de IA era posible desde hace tiempo. Lo nuevo es que ahora basta con una pulsación. Se activa el servidor MCP integrado y se pega su dirección en Claude o en ChatGPT. A partir de ahí, el agente puede hablar con la casa.
Hay un obstáculo, y el análisis de XDA Developers lo explica bien. Claude accede a través de la nube. Necesita, por tanto, la dirección externa de tu servidor. El botón de copiar de la tarjeta MCP entrega la dirección local, y esa no funciona. Hay que usar la IP externa o la URL de Nabu Casa que ya empleas para el acceso remoto.
El menú de engranaje esconde además dos ajustes. Uno exige una cuenta de administrador para usar el servidor MCP. El otro expone todas las API de modelos de lenguaje. Quien activó el servidor cuando salió por primera vez los tendrá desactivados. Conviene encenderlos. El primero aporta seguridad y el segundo amplía lo que se puede controlar.
Qué ve Claude y qué puede hacer
El autor del análisis pidió a Opus 5.5 que listara sus herramientas. Recibió 23. Cuatro eran de solo lectura: contexto en vivo, fecha y hora, búsqueda multimedia y tareas pendientes. Las otras 19 podían escribir o borrar. Cubren desde el control multimedia hasta la aspiradora. Todas piden aprobación antes de ejecutarse.
Después comparó las respuestas con el panel de Home Assistant. Claude informó de la calidad del aire y del nivel de tóner de la impresora. También indicó cuándo se hizo la última copia de seguridad y encendió un enchufe inteligente Matter. Añadió elementos a la lista de la compra, aunque no pudo quitarlos.
Un detalle importa mucho. Claude nunca dio por bueno un comando cuyo resultado no pudo comprobar. El enchufe no cambió de estado al principio. La causa fue una actualización pendiente del servidor Matter de Home Assistant. Tras aplicarla, funcionó.
Para que Claude vea un dispositivo nuevo, hay que activar Assist en el menú de asistentes de voz. Es un sitio algo extraño, porque aquí no hay voz de por medio. Aun así, tiene cierta lógica, ya que ahí se gestiona también lo que ven Alexa y Google Assistant.
Lo que no hace, y por qué es buena idea
El servidor no deja leer registros, historial ni páginas de ajustes. Tampoco permite que Claude cree automatizaciones directamente. Sí puede redactarlas a partir de los sensores y dispositivos que ve. Entrega el YAML y tú lo pegas a mano.
Este diseño tiene ventajas claras. El YAML se puede leer y revisar antes de aplicarlo. Además, ayuda a aprender cómo espera Home Assistant que se escriban las reglas. El editor visual de automatizaciones es bueno, pero hay casos que resultan más fáciles en YAML. Y queda la parte de seguridad: ninguna regla entra en producción sin que la veas.
Quien quiera que Claude cree cosas por su cuenta tendrá que recurrir a un servidor de terceros. Home Assistant ha elegido la opción prudente. Si hablamos de cerraduras, alarmas o calefacción, es una decisión razonable.
El servidor MCP oficial, en detalle
El producto central de toda esta historia es ese servidor MCP oficial. No añade una inteligencia nueva a la casa. Añade una puerta de entrada controlada. Su ámbito se limita a las entidades que expones de forma explícita. No tiene control sobre automatizaciones ni sobre otras partes del sistema que prefieras gestionar tú.
Puede leer nombres de sensores y otros datos. Con ellos ayuda a redactar reglas y herramientas. Todo ello por una vía de lenguaje natural que cada usuario ajusta a su comodidad. El autor venía de usar un servidor no oficial y concluye que el oficial es más seguro. También cubre la mayoría de lo que quería controlar. La activación tarda segundos. Las restricciones, en cambio, se configuran con calma, entidad a entidad.
MCP, el protocolo que lo hace posible
MCP son las siglas de Model Context Protocol. Anthropic lo presentó a finales de 2024 como estándar abierto. Resolvía un problema de integración. Cada modelo necesitaba un conector propio para cada servicio. Eso se conoce como el problema N×M.
Un ejemplo ilustra la diferencia. Con cinco modelos y 20 servicios harían falta 100 conectores a medida. Con un estándar común bastan 25 adaptaciones: cinco clientes y 20 servidores. La explicación de XDA sobre MCP recoge esta idea. También menciona la analogía habitual con el USB-C.
Técnicamente, usa JSON-RPC 2.0 sobre HTTP o flujos STDIO. Su arquitectura tiene dos piezas. El servidor envuelve un recurso, como una base de datos, una carpeta o un dispositivo doméstico. El cliente es el asistente que invoca sus funciones. Sus creadores se inspiraron en el Language Server Protocol, que apareció en 2016 y unió editores de código con analizadores de lenguajes.
La adopción fue rápida. A principios de 2025 ya había miles de proyectos de servidores en GitHub. OpenAI anunció su apoyo a finales de marzo de 2025. Google lo hizo pocas semanas después. Home Assistant incorporó soporte nativo en esas mismas fechas. Microsoft y GitHub participaron además en un comité de dirección y en un registro oficial de servidores.
Seguridad: el punto débil de un protocolo joven
Que un agente pueda ejecutar comandos tiene un coste. Los investigadores han advertido de ataques de inyección de instrucciones. Un documento puede contener órdenes dirigidas a una herramienta MCP. También existe la suplantación de herramientas, en la que un modelo envía datos sensibles a un servidor controlado por un atacante.
La autenticación también fue un problema. La especificación inicial no definía ningún mecanismo. Cada implementación resolvió el asunto a su manera. Después se incorporaron OAuth 2.0 y OAuth 2.1, según la especificación de autorización del propio proyecto. Esos cambios causaron problemas de compatibilidad con versiones anteriores. Es algo habitual en protocolos jóvenes.
Queda la gobernanza. Un estándar nacido de forma orgánica necesita mantenimiento. Debe seguir abierto, y nadie debería convertirlo en un producto propietario ni bifurcarlo para imponer una alternativa.
Reflexiones adicionales
Lo más interesante es el equilibrio. Home Assistant podría haber dado a la IA control total. Ha preferido ofrecer lo justo y dejar la última palabra al usuario. Esa idea encaja con lo que ya sabemos de los asistentes: son útiles como segundo lector, no como administrador.
La comodidad del clic único no debería hacer olvidar la configuración. Exponer pocas entidades al principio es sensato. Activar el requisito de administrador también. Y revisar cada YAML antes de pegarlo es una costumbre que compensa.
Falta ver cómo evoluciona el ecosistema. Si el protocolo mantiene su apertura y mejora su modelo de seguridad, la casa conectada ganará un lenguaje común con la IA. Si no, volveremos a los conectores a medida. De momento, el balance es positivo y prudente.
 2